
情報セキュリティメモ
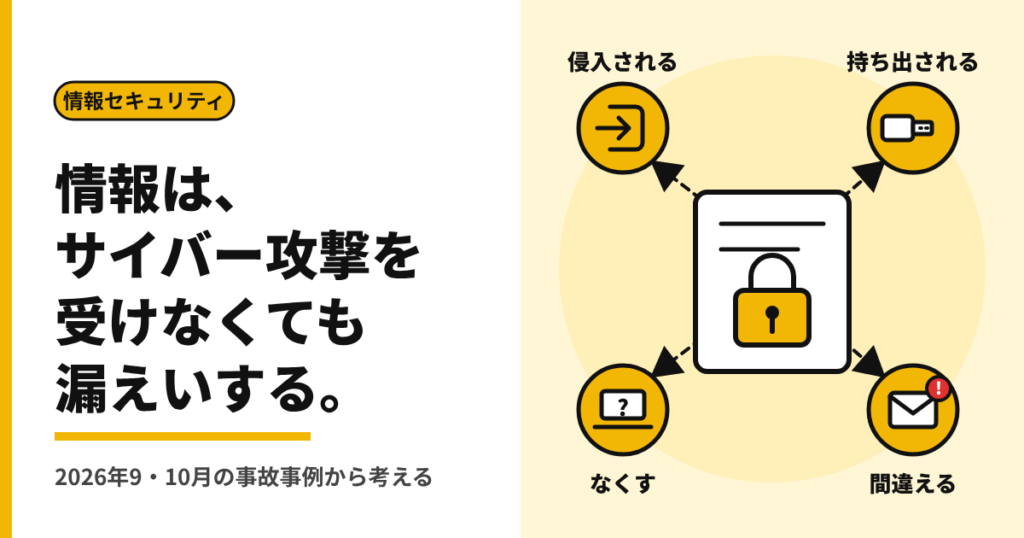
情報は、サイバー攻撃を受けなくても漏えいする。
2026年9月・10月にも、身近なところで情報セキュリティ事故が起きています。
生成AIをはじめとするテクノロジーの進歩により、サイバー攻撃は大きな社会問題となっています。ランサムウェア、不正アクセス、アカウントの乗っ取り。こうした事件は被害規模も大きく、ニュースでも大きく取り上げられます。
しかし、2026年9月・10月に公表された情報セキュリティ事故を見てみると、企業が警戒すべきリスクはサイバー攻撃だけではないことが分かります。
- パソコンをなくす。
- 関係者に持ち出される。
- 操作を間違える。
- 取引先や業務委託先で事故が起きる。
こうした、どの企業でも起こり得る出来事からも、大切な情報が外部へ流出する可能性があります。
2026年9月・10月に公表された情報セキュリティ事故事例
ニュースでは大規模なサイバー攻撃が目立ちます。その陰で、「自社でも明日起こるかもしれない」情報セキュリティ事故も実際に発生しています。
ここでは、2026年9月・10月に公表・更新された事例をもとに、4つの典型的なリスクを紹介します。
CASE 01 侵入される
VPN機器の脆弱性を利用され、組織内のシステムへ侵入
2026年9月、ある大規模組織が、第三者によるネットワークへの不正アクセスを公表しました。
調査では、ネットワーク接続機器の脆弱性を利用した侵入が確認され、保守運用担当者のアカウントを利用してサーバー上の大量のファイルへアクセスされていました。
サイバー攻撃は、企業規模にかかわらず「侵入されること」を前提とした対策が求められる時代になっています。
CASE 02 なくす
2026年9月、業務委託先で業務用パソコンを紛失
ある金融機関では、業務委託先が委託業務に使用していたパソコン1台を紛失したことを公表しました。パソコンには、顧客のメールアドレスが保存されていた可能性がありました。
ここで注目したいのは、事故を起こしたのが自社ではなく「業務委託先」だったことです。
自社のパソコンを適切に管理していても、自社の情報を預けた先で事故が発生する可能性があります。
CASE 03 持ち出される
2026年10月にも調査状況が公表された、業務用パソコンの盗難
ある自治体では、多数の業務用ノートパソコンが所在不明となり、盗難されていたことが判明しました。一部のパソコンには市民の個人情報が保存されていました。
さらに問題となったのは、当時ヘルプデスク業務を担当していた委託会社の関係者による持ち出しだったことです。その後も調査が続けられ、2026年10月にも状況が公表されています。
情報セキュリティは「外部から攻撃してくる人」だけを想定していては十分ではありません。
CASE 04 間違える
2026年9月、操作ミスで17万件を超える個人情報を誤送付
ある企業では、顧客情報を含むファイルを誤って別会社向けのファイルへコピーした状態で送付。結果として、17万件を超える個人情報が本来とは異なる企業へ送られました。
原因は高度なサイバー攻撃ではありません。日常業務における人の操作ミスでした。
どれだけセキュリティシステムを強化しても、日常業務の中には人が操作する場面があります。
だからこそ、「間違えないように注意する」だけでなく、「間違えても重大事故につながりにくい仕組み」を考えることが重要です。
4つの事故に共通していること
これらを並べると、情報が漏えいする経路は非常にシンプルです。
- 侵入される
- なくす
- 持ち出される
- 間違える
そして、もう一つ忘れてはいけないことがあります。
企業活動では、多くの情報が自社だけで完結していません。
- 取引先
- 業務委託先
- 保守会社
- システム開発会社
- クラウドサービス
- 社員が使用するパソコンやスマートフォン
業務を外部へ委託すれば、情報も自社の管理範囲の外へ広がっていきます。つまり、「自社が安全だから、自社の情報も安全」とは限らないのです。
大切なのは「情報がどこにあるのか」を把握すること
セキュリティ製品を導入することだけが、情報セキュリティ対策ではありません。
まず確認したいのは、自社の大切な情報が、どこに存在し、誰がアクセスでき、どこまで共有されているのかということです。例えば、次のような点です。
- 顧客情報はどこに保存されているのか
- 社員のパソコンに重要情報が残っていないか
- USBメモリなどへ持ち出すことができないか
- 退職者のアクセス権限が残っていないか
- 取引先とどのようにファイルを共有しているか
- 業務委託先へどのような情報を渡しているか
- 万一パソコンを紛失した場合にどのような対応ができるか
こうした情報の流れを把握しないまま、セキュリティ製品だけを増やしても、本当のリスクは見えてきません。
セキュリティ対策を「製品」ではなく「情報」から考える
サイバー攻撃への対策はもちろん必要です。しかし、「攻撃されたとき、どう守るか」だけではなく、「そもそも重要な情報がどこにあり、誰が扱っているのか」から考える。これが、これからの企業に必要な情報セキュリティ対策ではないでしょうか。
会社の規模にかかわらず、情報を扱う以上、紛失、盗難、誤操作、内部不正、委託先での事故は起こり得ます。
ビットゲイトは「情報がどこにあるか」から一緒に考えます
ビットゲイトでは、単にセキュリティ製品を導入するだけではなく、企業の実際の業務や情報の扱い方を確認しながら、情報セキュリティについて一緒に考えます。
- 情報資産の整理:重要な情報がどこにあり、誰が利用しているのかを整理します。
- Microsoft 365を含むクラウド環境の見直し:SharePoint、OneDrive、Teamsなどを含め、情報の保存場所や共有方法、アクセス方法を整理します。
- パソコン・モバイル端末の管理:業務端末の管理方法を整理し、紛失や盗難が発生した場合も想定して対策を検討します。
- アカウント・アクセス管理:「誰が」「どの情報へ」「どのようにアクセスできるのか」という観点から現在の環境を見直します。
- 取引先・委託先を含めた情報の流れの整理:自社だけを見るのではなく、社外へ渡している情報や共有方法についても確認します。
守るべきなのは、パソコンではありません。情報です。
2026年9月・10月にも、実際にこうした事故が公表されています。これは特別な企業だけに起きる問題ではありません。
- 情報はどこにあるのか。
- 誰が持っているのか。
- 誰と共有しているのか。
- なくしたらどうなるのか。
ニュースを「他社で起きた事故」で終わらせず、自社の情報管理を見直すきっかけにしませんか。
まずは現在の情報管理について、お聞かせください。初回1時間の相談は無料です。